HTMLサイトならPHP脆弱性は無関係?フォーム・管理画面・旧サイトの確認ポイント
Wordpress
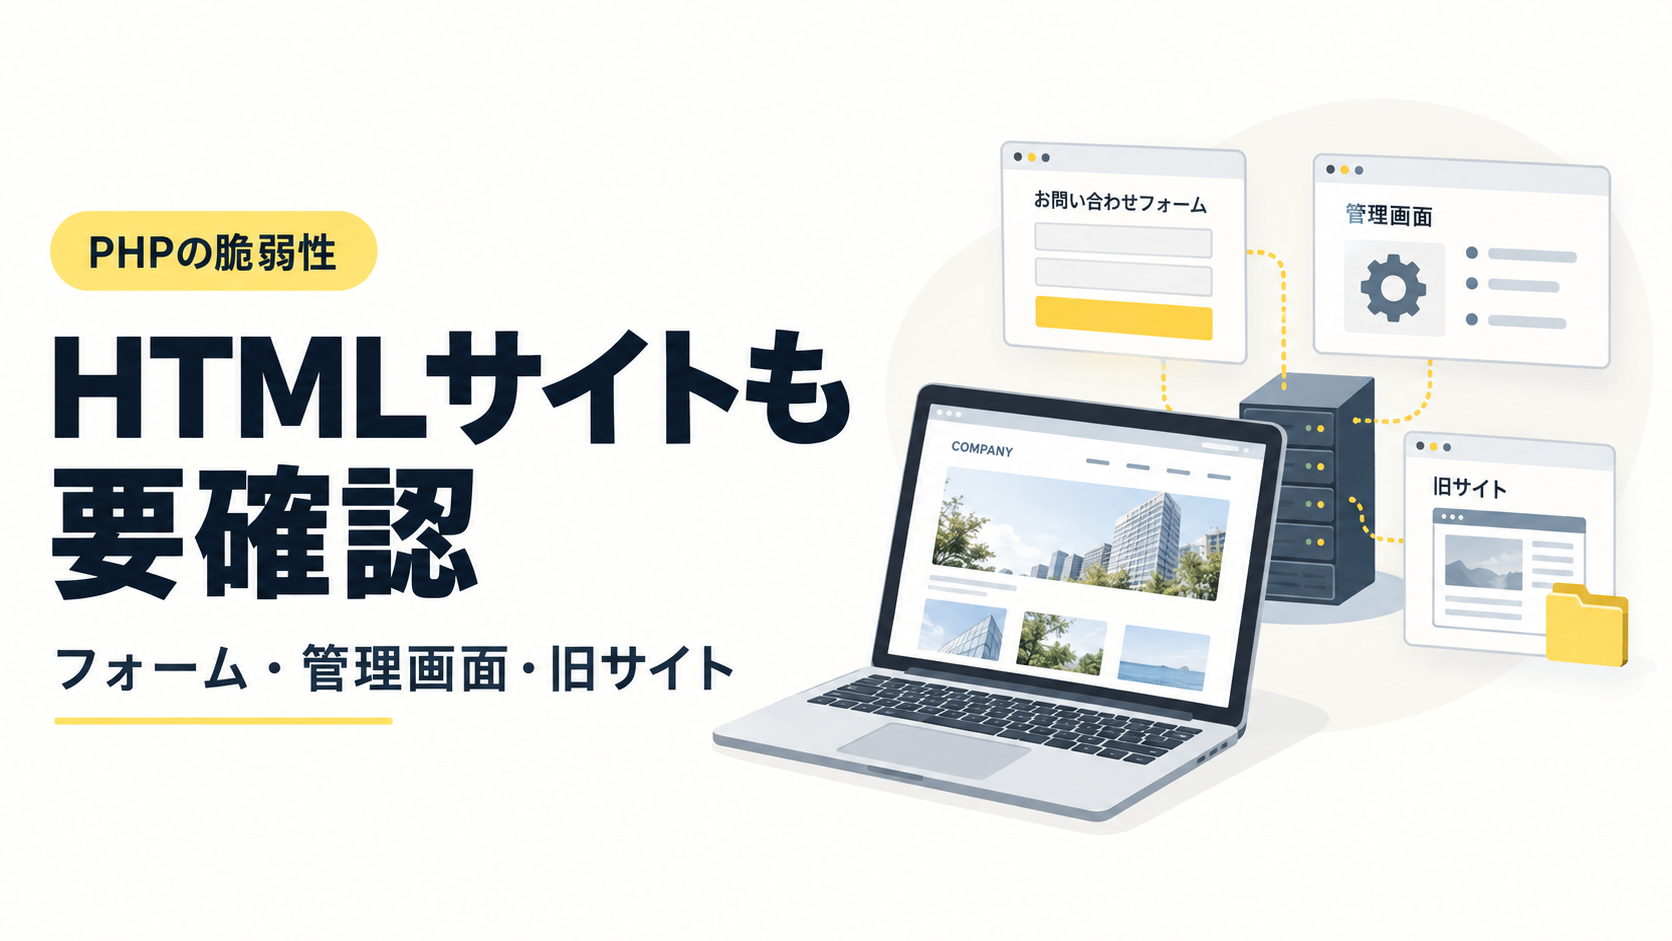
「うちのホームページはHTMLで作ったから、PHPの脆弱性は関係ない」。そう判断する前に、問い合わせフォーム、管理画面、残してある旧サイトまで確認してみてください。会社案内のページが静的なHTMLでも、別の機能でPHPを使っている構成があります。
一方で、PHPを実行しない静的ファイルそのものが、今回のPHPの脆弱性を持つという意味ではありません。大切なのは「HTMLサイトか、WordPressか」という呼び方だけで決めず、Webからのアクセスを実際にどの環境が処理しているかを確認することです。
この記事では、2026年10月のPHP脆弱性対応をきっかけに、HTMLサイトの運営担当者が見落としやすい確認範囲を整理します。個別サイトの影響を判定した記事ではなく、制作会社やサーバー会社へ確認するためのチェックリストとしてお使いください。
「HTMLで表示される」と「PHPを使っていない」は違う
ブラウザに届くHTMLと、そのHTMLを作るサーバー側の処理は別です。サーバーでPHPを実行した結果を、HTMLとしてブラウザへ返す構成もあります。
また、URLの末尾が「.html」でも、それだけでPHP不使用とは判断できません。PHP公式マニュアルには、サーバーの設定によってHTML形式のファイルをPHPエンジンで処理する例が載っています。ここで必要なのは拡張子を変える作業ではなく、現在のサーバー設定を確認することです。
反対に、画面に「.php」が見えないからといって、わざわざ不明なURLへアクセスしたり、外部の診断サイトへ管理情報を入力したりする必要はありません。まずは制作時の資料、管理画面の設定、保守担当の回答から確認範囲を整理しましょう。
見落とし1:問い合わせフォームだけPHPで動いている
会社概要やサービス紹介はHTMLファイルでも、問い合わせを送る部分だけPHPのプログラムを使っている場合があります。PHP公式のフォーム処理の例でも、通常のHTMLフォームからPHPファイルへデータを送信する構成が示されています。
制作会社には、「フォームの入力画面」だけでなく、確認画面、送信処理、自動返信や社内通知をどの仕組みが担当しているかを確認してください。以前導入したメール送信プログラムが、サーバー内に残っていないかも確認対象になります。
外部のフォームサービスを使っている場合は、そのサービスの提供元による対応情報を確認します。フォームがあること自体でPHP利用が確定するわけではありません。自社サーバーの担当範囲と、外部サービス側の担当範囲を分けることがポイントです。
見落とし2:公開ページ以外の管理ツールでPHPを使っている
公開サイトにCMSを使っていなくても、データベースや情報更新のためのWeb管理ツールを利用していることがあります。たとえばphpMyAdminは、公式の動作要件にPHPを含む管理ツールです。
確認したいのは、利用しているツールの名前、誰が設置・管理しているか、どのPHPで動くか、外部からどこまでアクセスできるかです。サーバー会社が提供する管理ツールと、過去に自社や制作会社が設置したツールでは、更新担当が異なることがあります。
なお、「管理画面にログインが必要だから、PHP自体の確認は不要」とは判断しないでください。PHP公式は、今回の脆弱性について、Webリクエストを処理するPHP環境への注意を促しています。管理ツールが存在するだけで脆弱と確定するわけではなく、実行環境・修正適用・アクセス制御を担当者に確認する必要があります。
見落とし3:リニューアル前のWordPressや検証サイトが残っている
今のホームページはHTMLで作り直していても、移行前のWordPress、過去のキャンペーン用サイト、検証環境を別の場所に残していることがあります。新サイトの公開確認だけでは、残した環境の状態までは分かりません。
「バックアップとして置いてある」と聞いた場合も、単なる保管データなのか、Webからアクセスできてプログラムが動く状態なのかを分けて確認しましょう。使っていないことと、外部から到達できないことは同じではありません。
必要なデータを確かめずに旧環境を削除するのも避けてください。保管が必要な資料やデータを整理し、残す場合の更新・アクセス制限、公開を終了する場合の退避・引き継ぎを管理担当と決めます。
IPAも、更新や移行が難しい場合は、システムの役割・利用状況・維持管理体制を把握し、必要に応じて提供方法の見直しや廃止まで検討するよう案内しています。
見落とし4:別ドメインや外部サービスを確認範囲から外している
企業サイトのほかに、採用サイト、商品紹介、イベント予約、会員向けサービスを運用している場合は、それぞれの管理先を確認します。一つのサイトの確認結果を、そのまま会社全体の確認結果にしないようにしましょう。
また、外部サービスの停止によってフォームや予約が使えなくなることと、自社サーバーのPHPが脆弱であることは別です。「自社環境への影響」と「利用している機能への影響」を分けると、誰に何を聞くかが整理できます。
同じレンタルサーバー会社を使っているという理由だけで、ほかの契約と同じ状態だと断定することも避けます。確認は、対象ドメイン・機能・実行環境を指定し、自社の契約に対する回答を得る形で進めてください。
制作会社・サーバー会社に渡す確認表
対象を一覧にして、「PHP利用の有無」「管理担当」「修正の状況」を埋めていくと、未確認の場所を残さず整理しやすくなります。以下は記入用のひな型で、特定サイトの調査結果ではありません。
| 確認対象 | 担当者へ確認する内容 | 記録する結果 |
|---|---|---|
| 現在の公開ページ | 静的配信か、PHPを経由するか | 実行環境と確認日 |
| 問い合わせフォーム | 送信処理は自社設置か外部サービスか | サービス名・更新担当 |
| Web管理ツール | PHP利用、設置者、公開・制限の状態 | 管理担当・対応状況 |
| 旧サイト・検証環境 | 残存環境とWebからの到達可否 | 残す/閉じる方針と担当 |
| 別サイト・外部機能 | 予約・会員・採用などの提供元と影響 | 対象URL・提供元の回答 |
回答は「対応済み」の一言だけでなく、対象の環境、確認した日時、修正適用やアクセス制限の内容、利用者側に必要な操作まで残せると、後から確認しやすくなります。
そのまま使える確認依頼の文面
依頼文には、確認してほしい範囲と知りたい結果を入れます。以下を自社の状況に合わせて書き換えて使ってください。パスワードや認証コードを記入する必要はありません。
お世話になっております。
PHPの脆弱性対応について、当社サイトの確認をお願いいたします。

対象サイト:[URL]

公開ページに加え、問い合わせの送信処理、Web管理ツール、残存する旧サイト・検証環境を含め、PHPを利用している箇所をご確認いただけますでしょうか。

PHPを利用している場合は、対象環境の修正適用状況、未対応の部分と対応予定、当社側で必要な操作をお知らせください。

外部サービスや別の担当者が管理している部分は、確認先もご教示いただけますと幸いです。
よろしくお願いいたします。
「確認不要」「対応済み」「未確認」を分けて記録する
確認の結果、PHPを実行しない静的配信だけで構成され、対象範囲にもPHP利用がないと確認できれば、その範囲は今回のPHP脆弱性の対象外と整理できます。フォームや管理ツールだけにPHPがある場合は、その環境を対象に対応を確認します。
資料がなくて分からない部分は、「対象外」ではなく「未確認」として担当を決めてください。正常表示やフォームの送信成功だけで、修正適用の有無まで判断することはできません。
また、確認日は残しておきましょう。PHP公式は2026年10月23日、Session upload progressに関する追加情報も公表しています。特定の設定・実行時変更の組み合わせに関する注意喚起であり、21日に公表された2件と区別して該当条件を確認する必要があります。修正版の番号だけで以後の情報確認を終えず、最新の勧告を保守担当と照合してください。
出典:PHP公式「Informational advisory: Session upload progress」(2026年10月23日)。設定変更は提供元の案内と利用環境を確認してから判断してください。
リニューアル時は、旧環境の整理と管理の引き継ぎまで決めておく
ホームページの制作・リニューアルでは、新しい画面だけでなく、フォームの仕組み、管理ツール、旧環境、契約先、公開後の更新担当も整理しておくと、今回のような確認を進めやすくなります。
PHPの修正版やWordPress環境の基本的な確認は、PHPの脆弱性、自社サイトは大丈夫?で、停止が必要な場合の利用者への案内は、問い合わせ・予約を途切れさせない準備で整理しています。
株式会社レジットでは、ホームページ・ECサイトの制作、WordPress保守、公開後の運用についてのご相談を受け付けています。現在のサイトの管理範囲が分からない、リニューアルに合わせて旧環境や運用を整理したいという方は、お問い合わせフォームからサイトURLとお困りの内容をお知らせください。具体的な調査・対応範囲は、ご利用環境と契約内容を確認したうえでご案内します。
本記事は2026年10月23日確認時点の公開情報に基づきます。各サービスの対応状況や追加の注意喚起は、提供元の最新情報をご確認ください。
この記事をシェアする